한 번에 기업 내부정보 싹 털어가는 API 공격, 어떻게 대응하나
최근 API 공격 동향, 보안 인증 우회로 기업 및 고객정보 탈취
API와 관련된 보안 위협은 오래 전부터 꾸준히 있어 왔지만, 최근 동향은 인증과 권한을 우회하거나 이를 도용해 기업의 중요 정보나 고객 정보를 탈취하는 게 주를 이루고 있다. API의 고유 특성을 보면, 과거 ‘웹 공격’은 UI를 통해 단계적으로 로그인을 진행해 중요한 정보가 모여 있는 페이지에 접근하는 방식이었다면, ‘API 공격’은 1차 접근 권한인 로그인 과정만 거치면 곧바로 내부 정보에 접근할 수 있도록 된 구조이기 때문에 한 번의 공격만으로 중요한 정보를 손쉽게 탈취할 수 있다. ‘API 로직’이란 로그인이 가능한, 권한을 받은 자만 데이터에 접근하는 것을 의미하며, API 공격은 로직을 깨고 권한을 넘어선 접근과 이로 인한 공격이 가능하다.
최근 API 보안 솔루션은 기존 기능에 머신러닝 엔진을 채택해 API를 학습하며 고유 로직을 확인해 이를 넘어서는 공격을 막을 수 있다. 특히, 학습 알고리즘에 출력물을 미리 제공하지 않고 스스로 찾아내는 비지도 학습을 적용한다. API를 분류할 때는 알고 있는 API에서 접근하게 되는데, 이 같은 방식으로는 실제 API를 분석했을 때 관리 영역에 포함되지 않는 API도 다수 발견되기 때문이다. 관리범위 밖에 있는 API 공격도 국내외 곳곳에서 발생하고 있기 때문에 관리되고 있는 API, 관리되지 않는 API 모두 챙기고 관리하는 것이 중요하다.
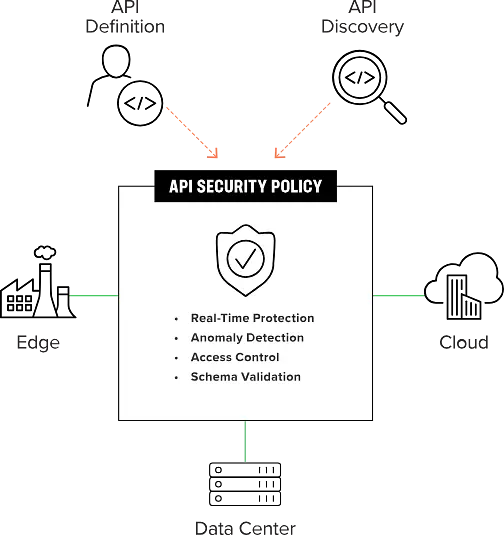
지난해 가트너(Gartner)가 발표한 API 보안 리포트는 현재 출시돼 있는 API 주요 기능으로 △가시화 : 어떤 API를 사용하고 있는지 인식하는 것 △이상징후 : 특정한 공격이나 우회접근을 통한 비인가자의 공격이 없는지를 파악하는 것 △조치 프로세스 : API는 개발보안과 연계돼 있어 코드 수정이나 아키텍처 변경 등 위협자 차단 과정을 자동화하거나 유기적으로 연결하고 개선하는 행위 △개발 테스트 : 시스템 가동 전 모의해킹 공격 등 런타임 테스트를 개발 플랫폼과 연결하거나 유기적인 작동을 위한 자동화 행위 등을 꼽았다.

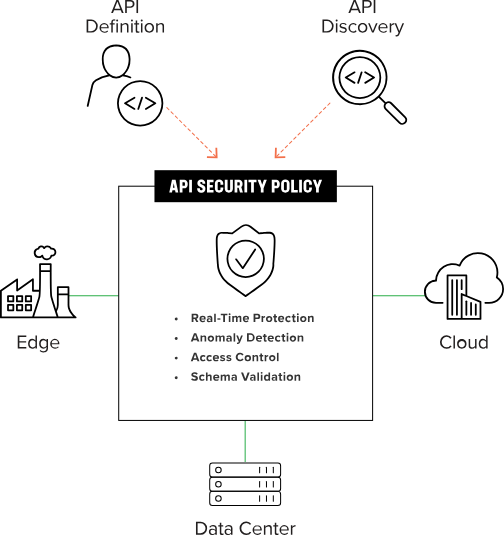
F5는 머신 러닝을 사용하여 사용자 여정 전반에서 중요한 엔드포인트와 트랜잭션에 대한 진실과 의도를 정확하게 판단함으로써 자동화된 공격과 수동 사기를 차단합니다. 동일한 기술로 전체 사용자 여정에서 실제 고객을 사칭하기 위해 사기꾼이 사용하는 수동 공격도 방지한다.
댓글
로그인 후 댓글을 남길 수 있습니다.
아직 댓글이 없습니다.