내일도 Naeildo
URL만 입력하면 9개 AI 보안 에이전트가 바이브코딩 서비스의 취약점을 찾아드립니다
1
0 팔로워
소개
바이브코딩으로 서비스를 빠르게 만드는 시대.
그런데 "돌아가는 코드"가 "안전한 코드"인지, 어떻게 확인하고 계세요?
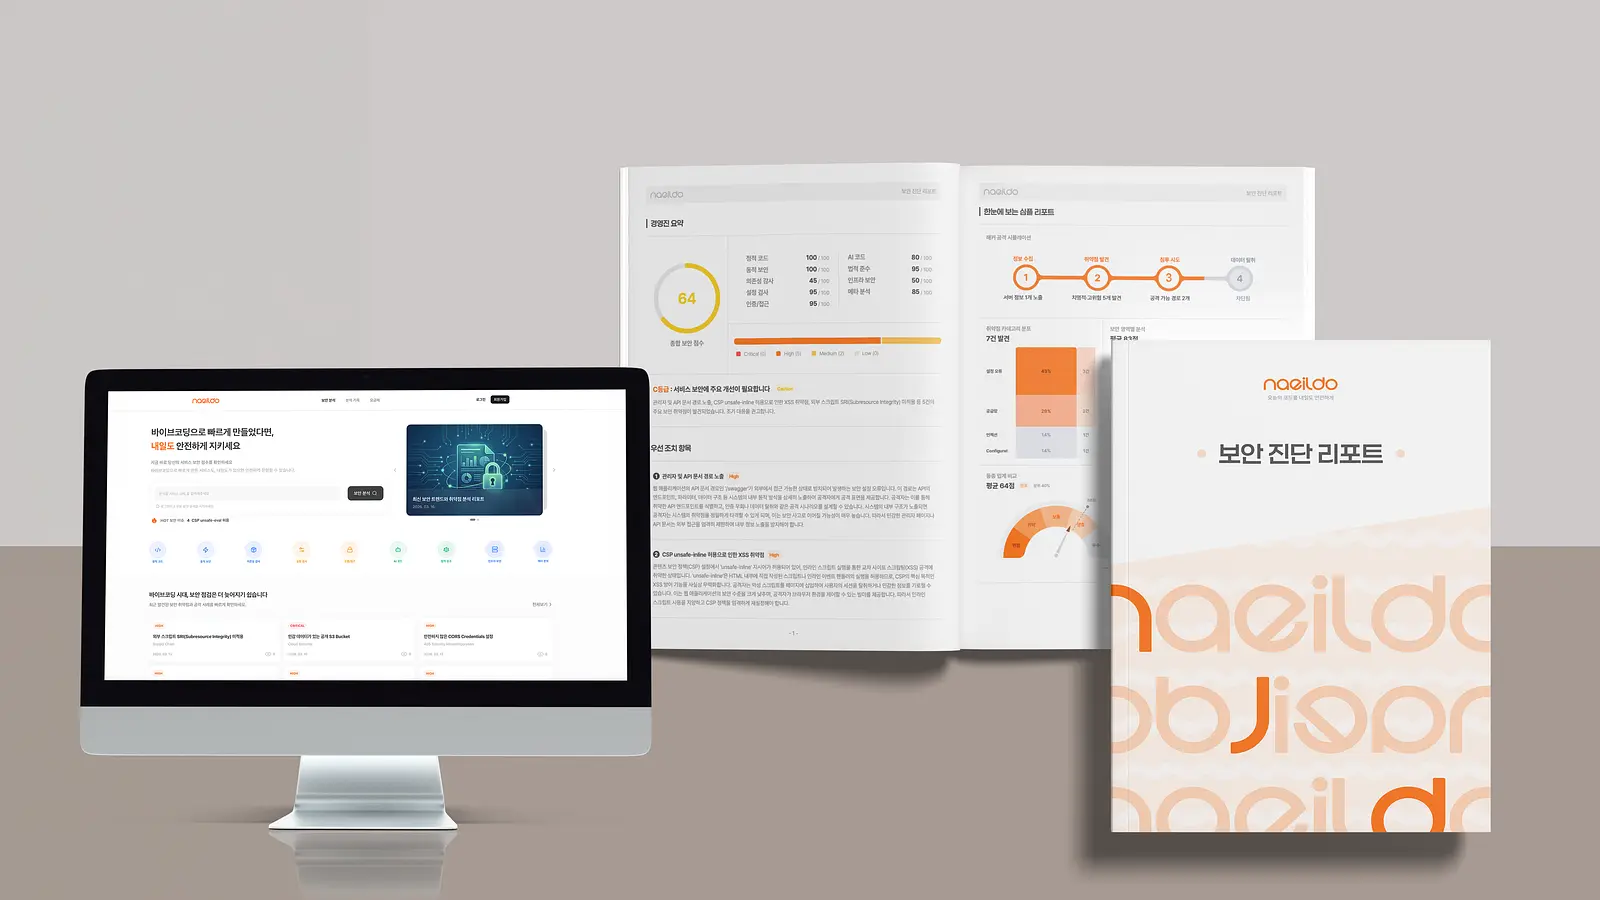
내일도는 URL만 입력하면 9개 AI 보안 에이전트가 서비스를 통째로 분석하고,
비전문가도 따라할 수 있는 단계별 개선 가이드를 제공합니다.
만들게 된 배경
저희 팀이 28개 실제 스타트업 서비스를 분석해봤습니다.
결과는 좀 충격적이었어요.
→ AI 생성 코드의 45%에서 보안 취약점 발견
→ 평균 보안 점수: 100점 만점에 19.4점
→ 가장 흔한 문제: API 키 하드코딩, JWT 만료 미설정, CORS 전체 허용
보안 컨설팅은 1회에 수백만 원이고, 전문가 채용은 연 5,400만 원.
보안 조직 자체가 없는 기업이 67%입니다 (KISIA).
스타트업이나 1인 개발자에게 현실적인 선택지가 없었습니다.
어떻게 작동하나요?
1. URL을 입력합니다 (코드 제출 필요 없음)
2. 9개 AI 에이전트가 3개 팀으로 동시 분석합니다
- Guard팀: 코드 구조, 의존성, 인프라 보안
- Analyst팀: 동적 보안, 인증/권한, AI 코드 패턴
- Verifier팀: OWASP 준수, 컴플라이언스, 교차 검증
3. 이중 경로(URL 신호 + MCP 연동)로 교차 검증합니다
4. 단계별 개선 가이드 + PDF 리포트를 받습니다
이런 분들에게 유용합니다
- Cursor, Claude Code로 MVP를 만들었는데 보안 점검 방법을 모르는 메이커
- 투자 유치 전 보안 검증 자료가 필요한 스타트업
- 보안팀 없이 서비스를 운영하는 소규모 팀
- ISMS-P 등 컴플라이언스 대응이 필요한 기업
가격
- 1회 분석: 1만 원 (한 번 체험해보고 싶을 때)
- 월간 기본: 월 3.9만 원 (하루 1,300원)
- 월간 프로: 월 12만 원
- 월간 엔터프라이즈: 월 25만 원
피드백 주시면 적극 반영하겠습니다.
팀
포스트
아직 포스트가 없습니다.
댓글
로그인 후 댓글을 남길 수 있습니다.
아직 댓글이 없습니다.