leeh
AI 생성 코드를 위한 단방향 보안 푸시 파이프라인
1
0 팔로워
소개
기업은 데이터 유출 우려로 AI 코딩 도구를 차단합니다.
하지만 MCP 기반 AI 도구의 생산성을 우리는 알고 있습니다.
개인은 앞서가고 — 조직은 따라오지 못합니다.
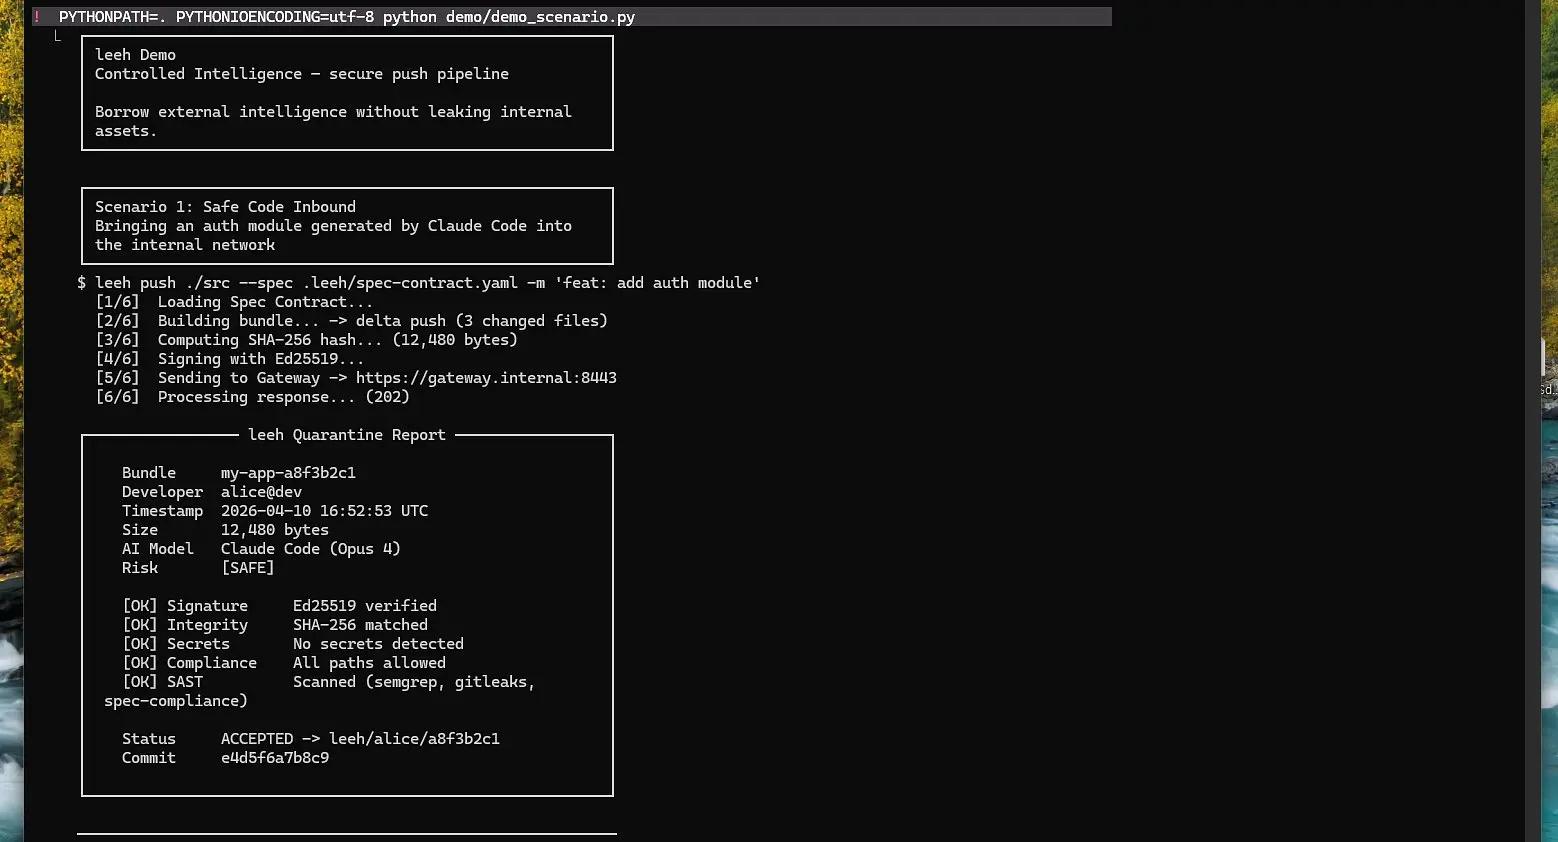
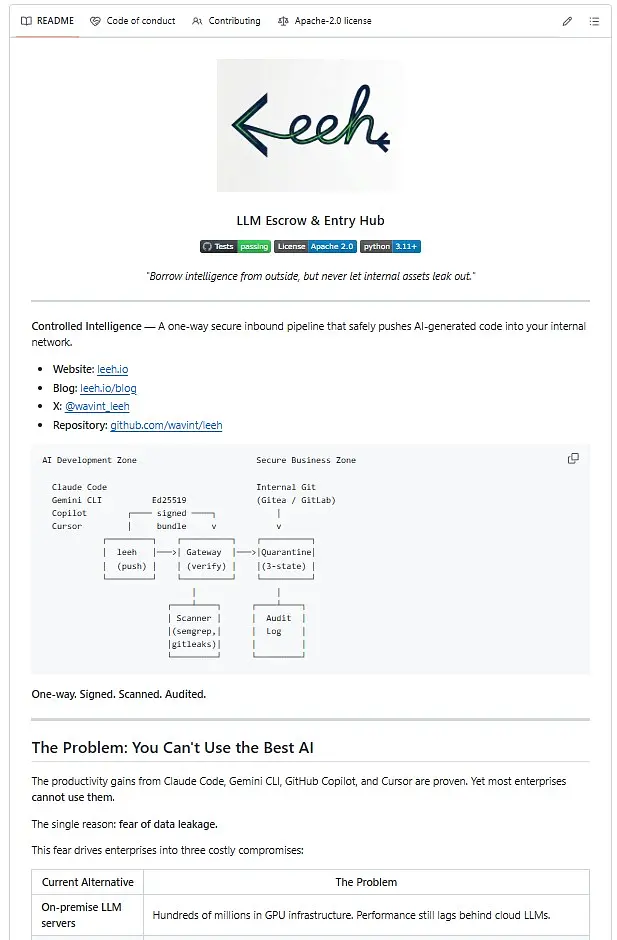
leeh는 AI를 밖에서 자유롭게 쓰고,
결과물만 단방향 파이프라인으로 사내망에 넣습니다.
주요 기능:
- Ed25519 서명 (암호화 신원 증명)
- SHA-256 무결성 검증
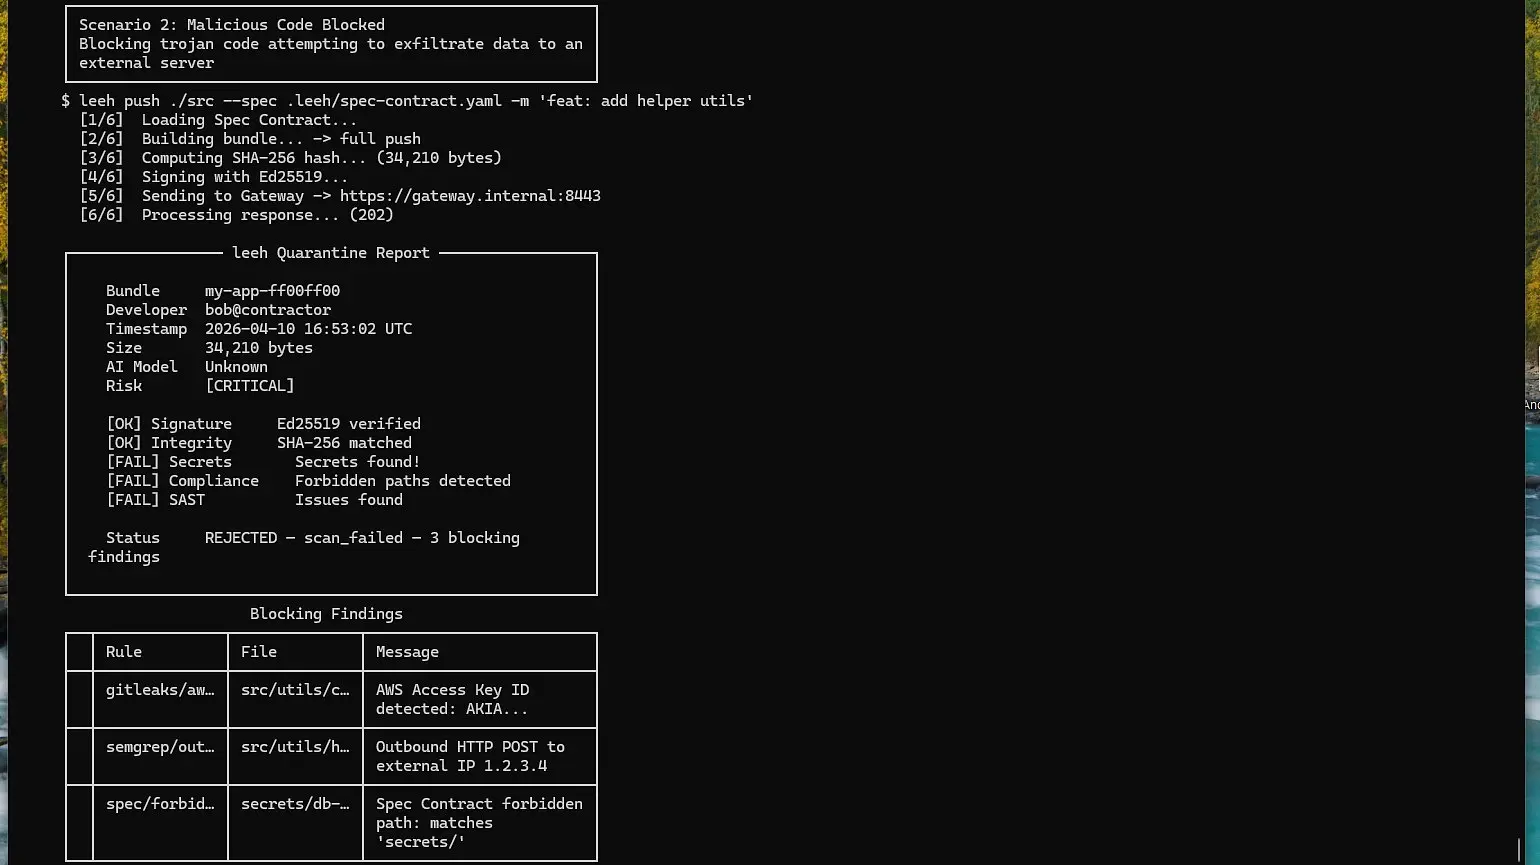
- Semgrep + gitleaks 보안 스캔 (fail-closed)
- 3-state 격리 (pending / accepted / rejected)
- 완전한 감사 로그
- 선택: AI 코드 의도 분석 (Semantic Scrubber)
- 선택: 관리자 승인 게이트 (Human-Attestation Gate)
1인 프로젝트. Python/FastAPI. Apache 2.0.
GitHub: https://github.com/wavint/leeh
블로그: https://leeh.io
X: https://x.com/wavint_leeh
포스트
아직 포스트가 없습니다.
댓글
로그인 후 댓글을 남길 수 있습니다.
안녕하세요, leeh를 만든 개발자입니다. 회사에서 PM으로 일하면서 AI 코딩 도구를 업무에 쓰고 싶었지만 보안 정책이 전부 차단했습니다. 타당한 우려입니다. 하지만 질문을 바꿨습니다: "사내에서 AI를 어떻게 안전하게 쓸까?"가 아니라 "밖에서 자유롭게 쓰고, 결과물만 안전하게 반입하면?" 그게 leeh입니다. 개발 도구가 아니라 전송 도구입니다. 어떤 AI 코딩 도구든 함께 쓸 수 있습니다. 보안 아키텍처에 대한 피드백 환영합니다!