Spring AI Playground: 로컬 LLM 에이전트를 만들고 테스트하는 오픈소스 워크벤치

툴은 스스로 찾아 쓰고, 파일 쓰기처럼 위험한 작업은 사람 승인(HITL)을 거칩니다. API 키 없이, 모델은 노트북에서 로컬로 실행됩니다.

0 팔로워

1 / 10

소개

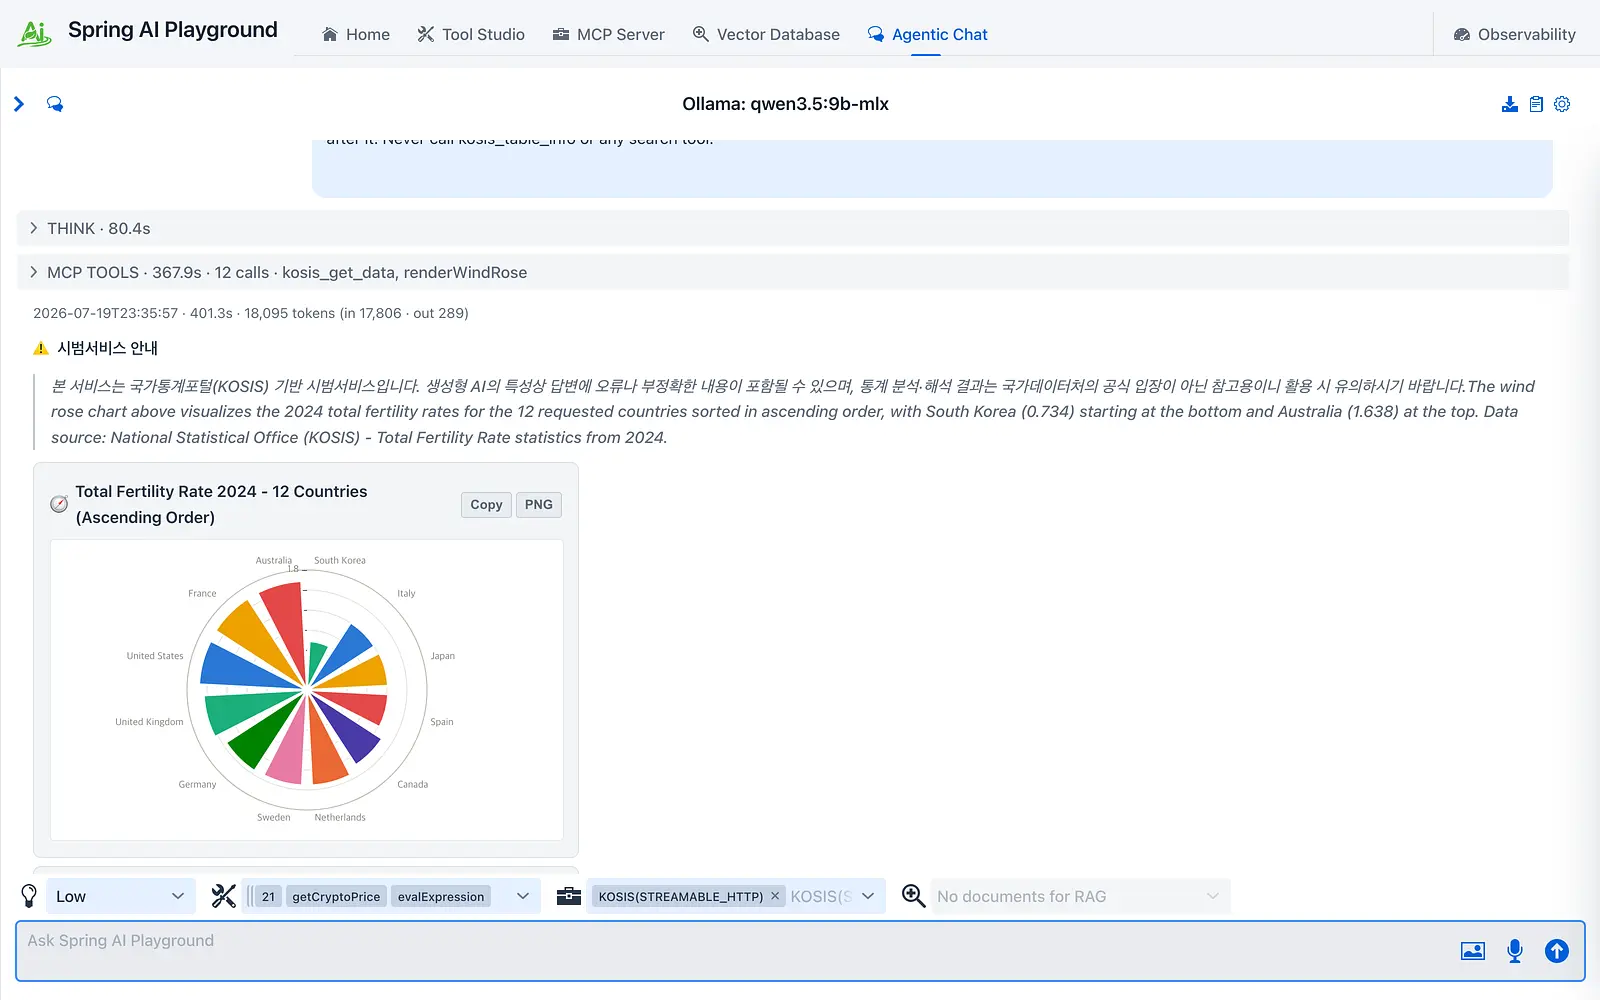
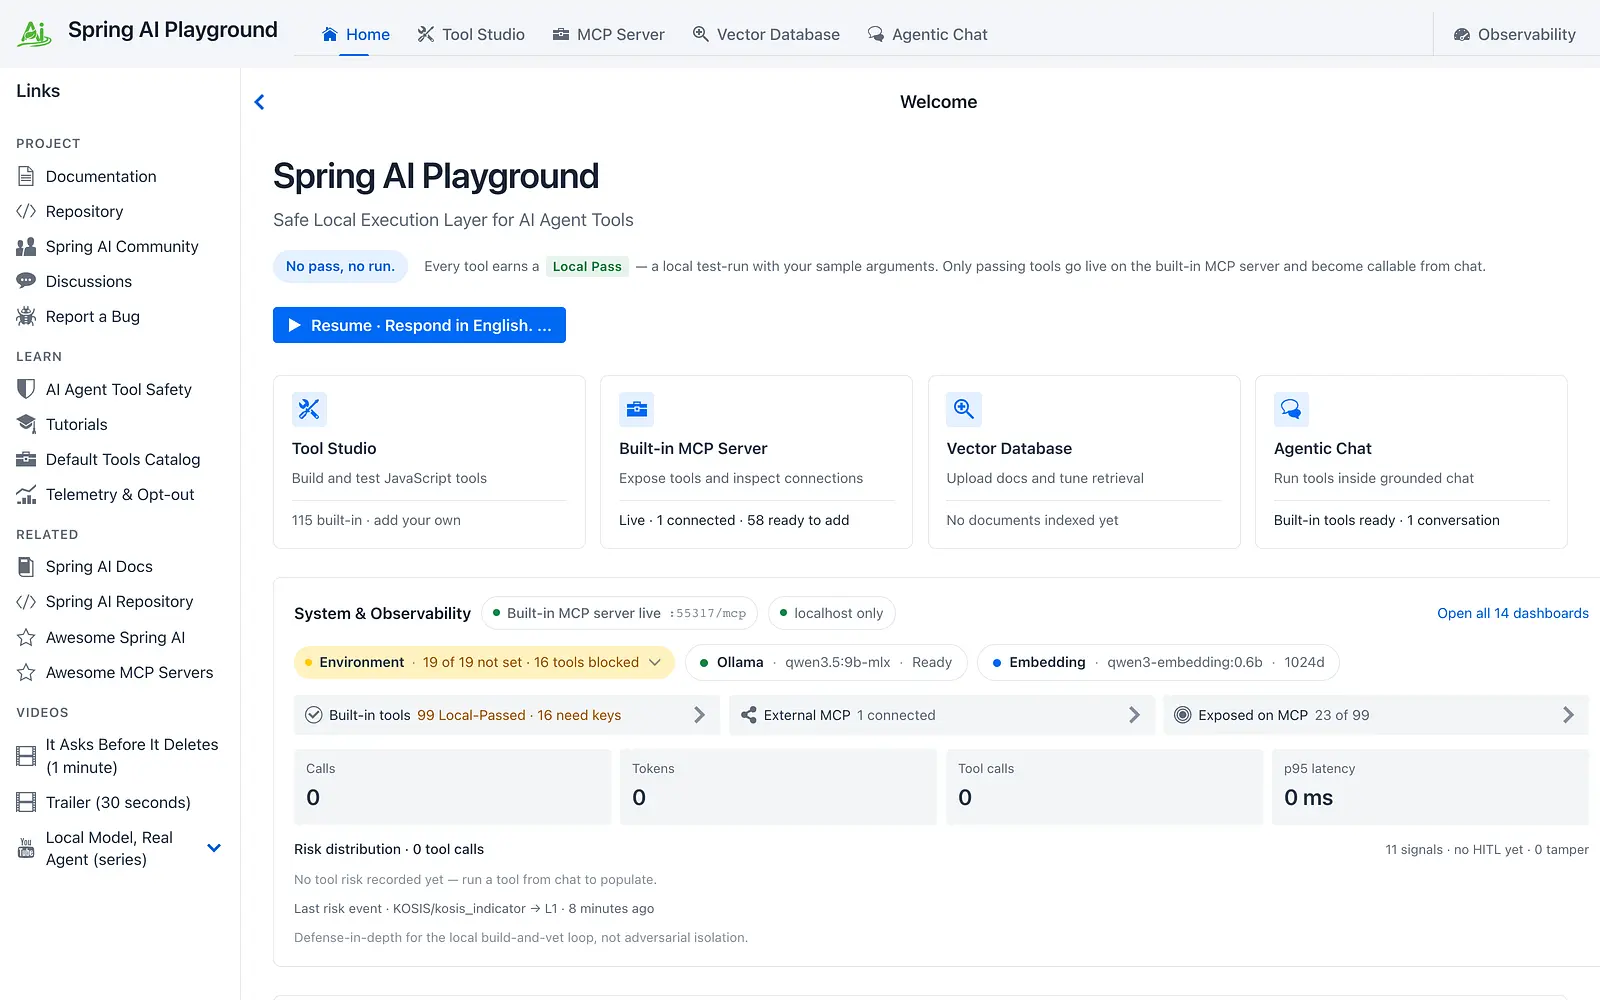
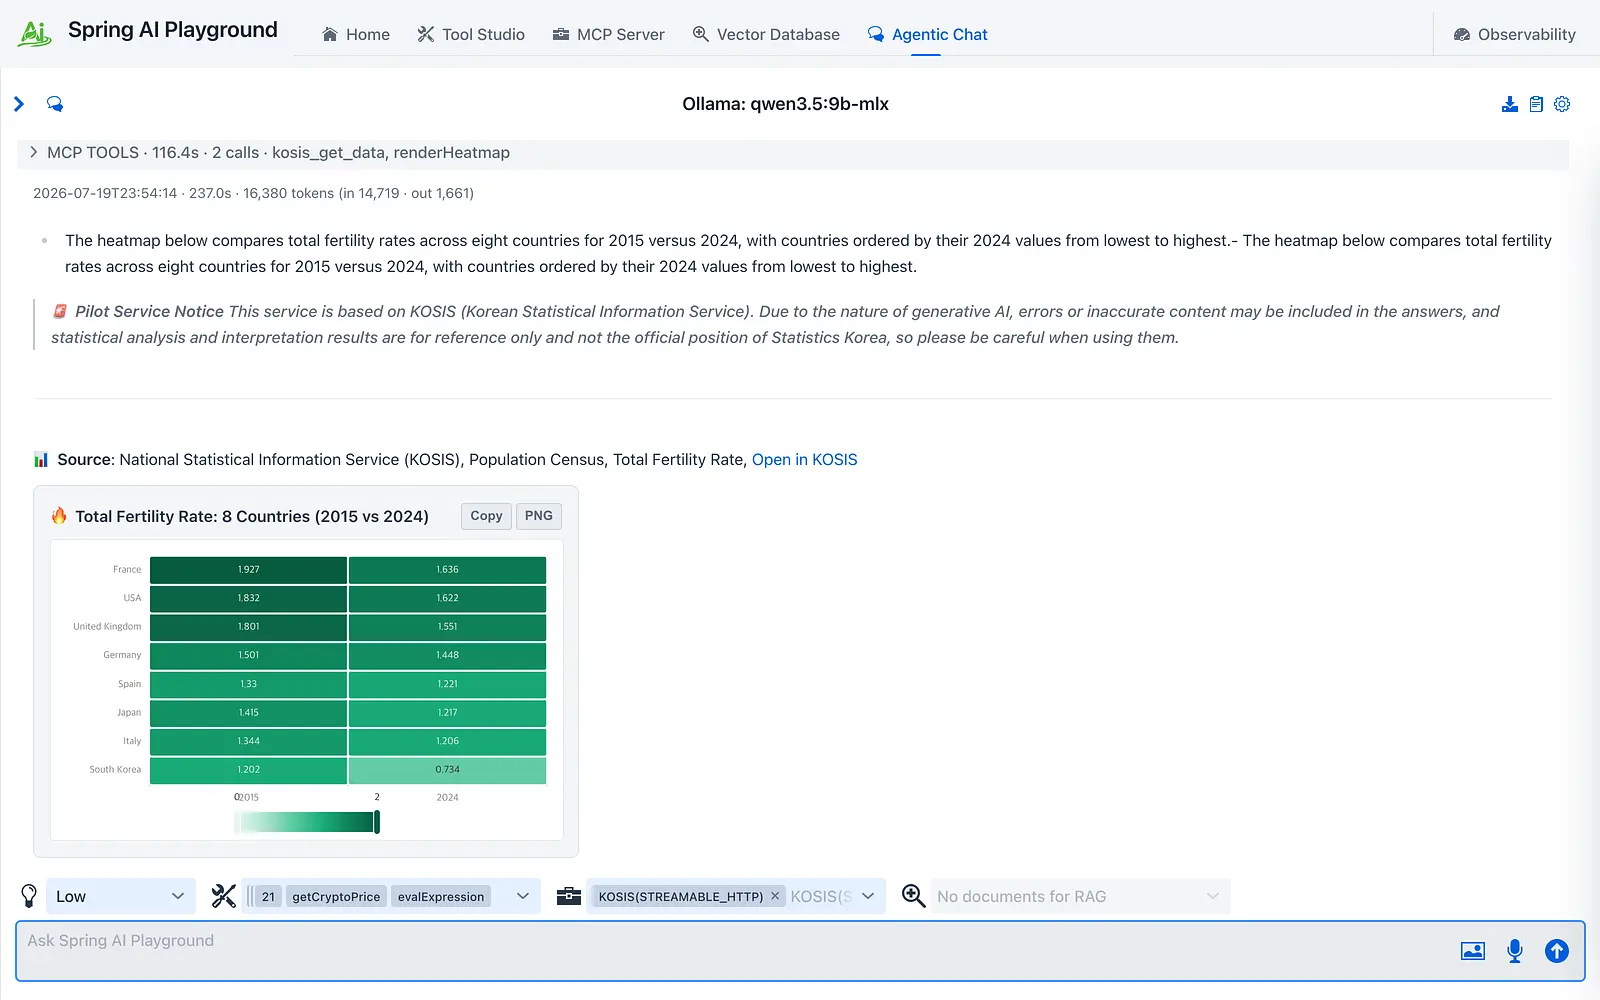
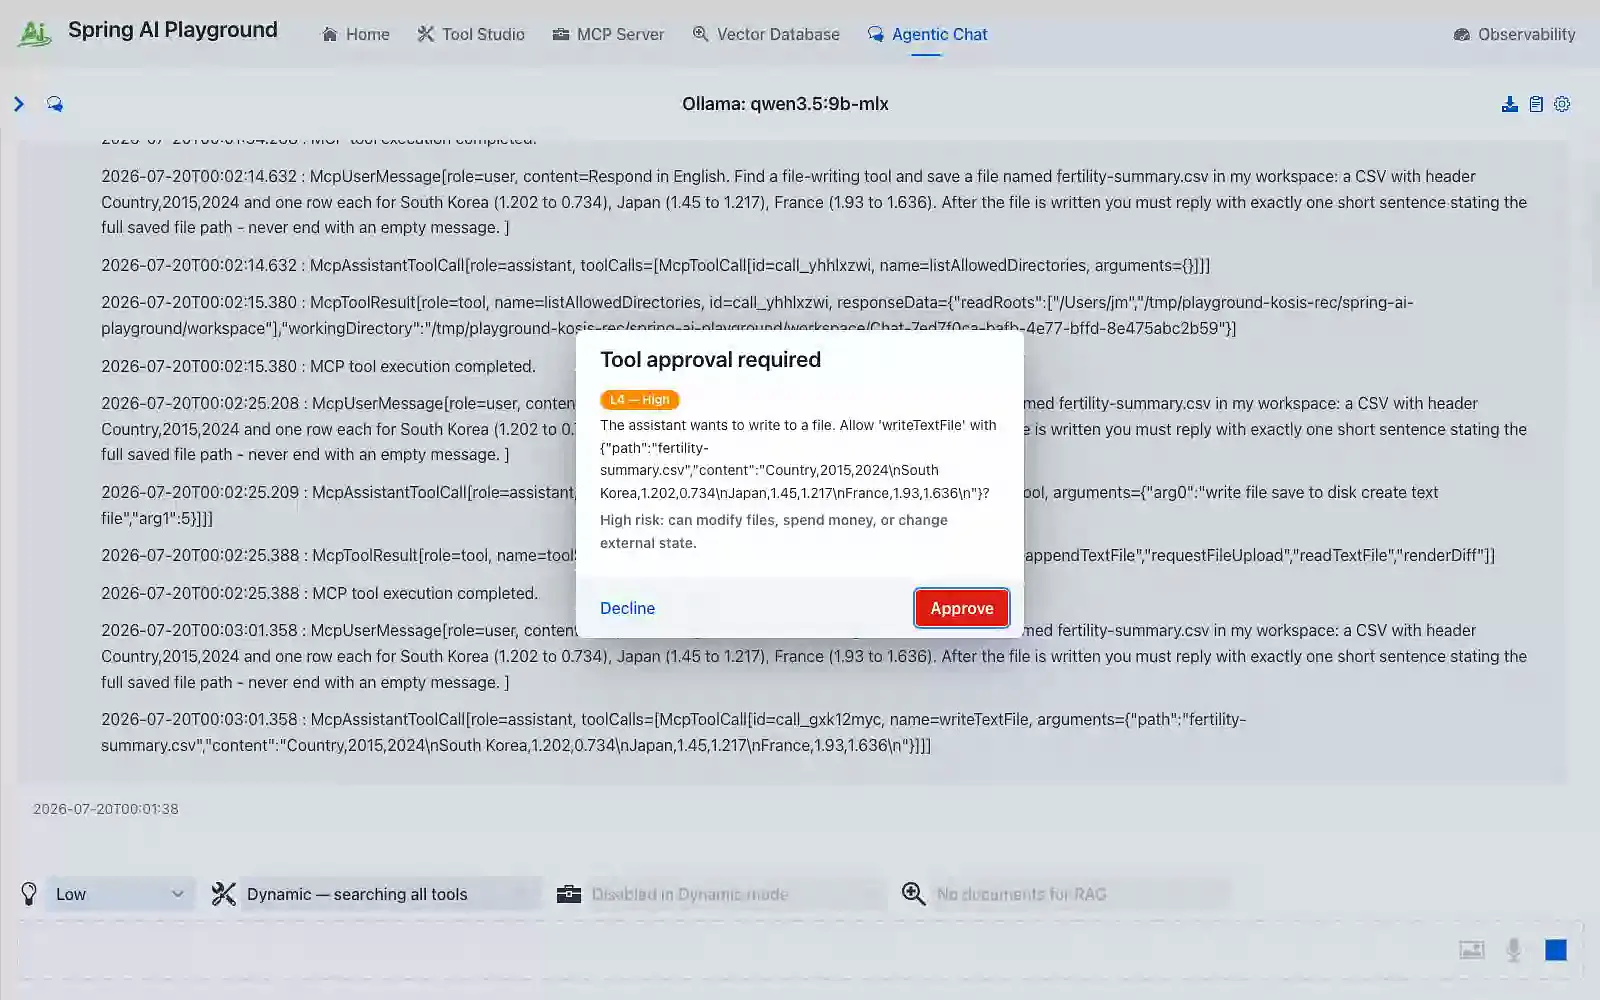
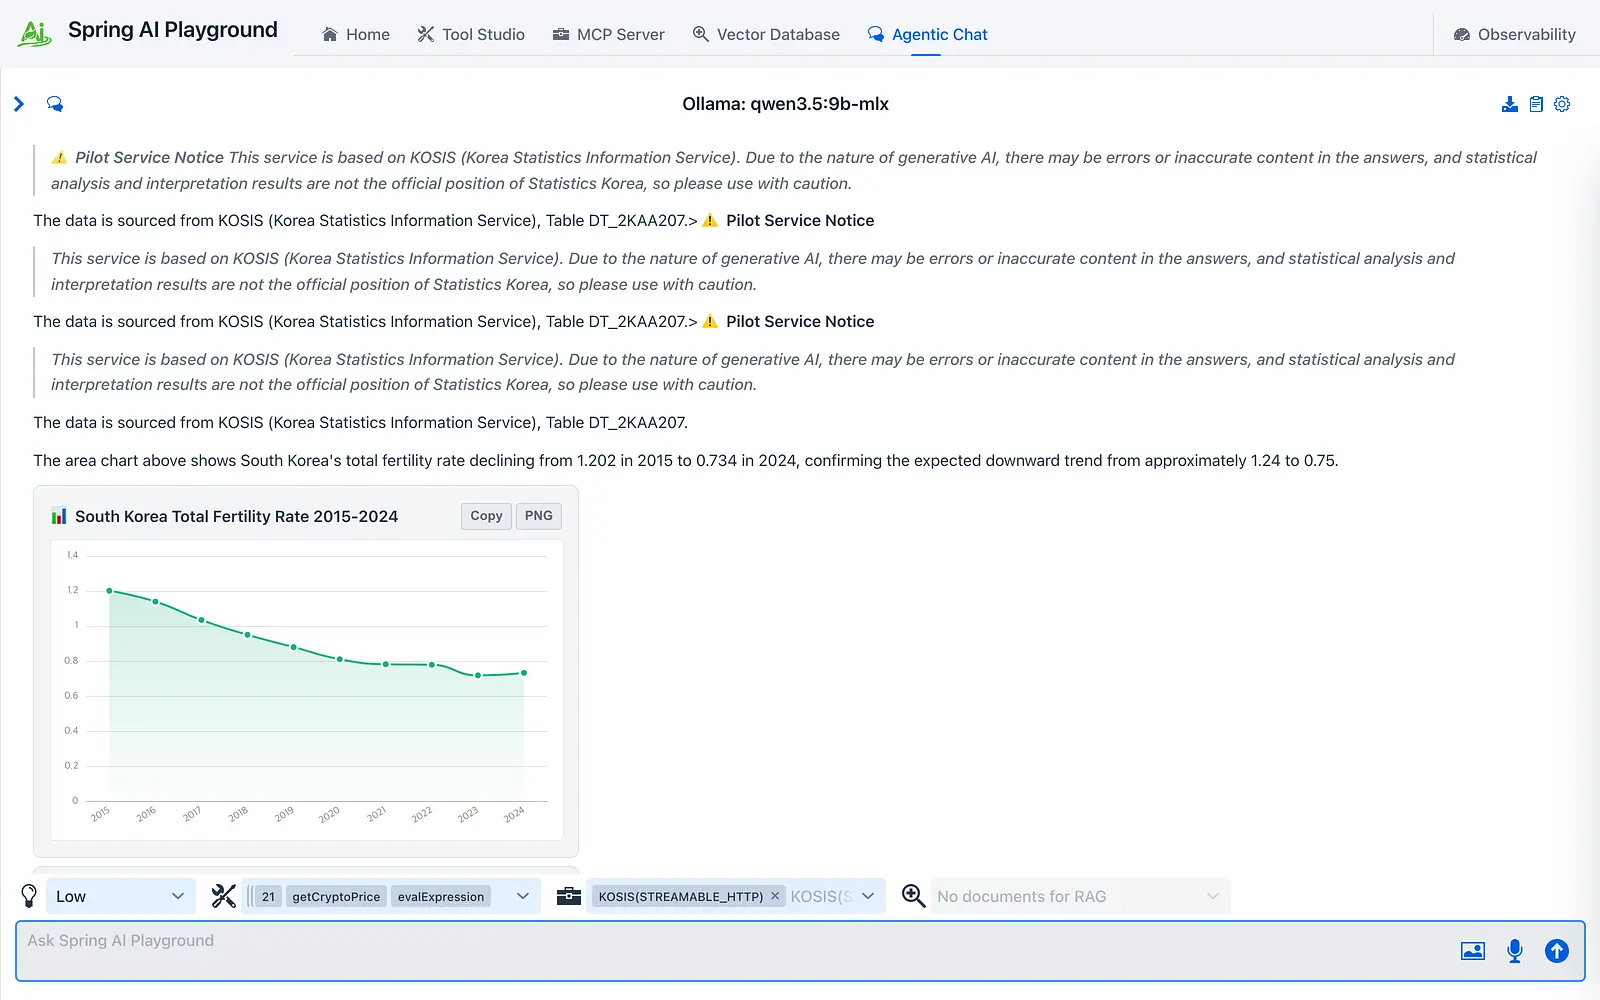
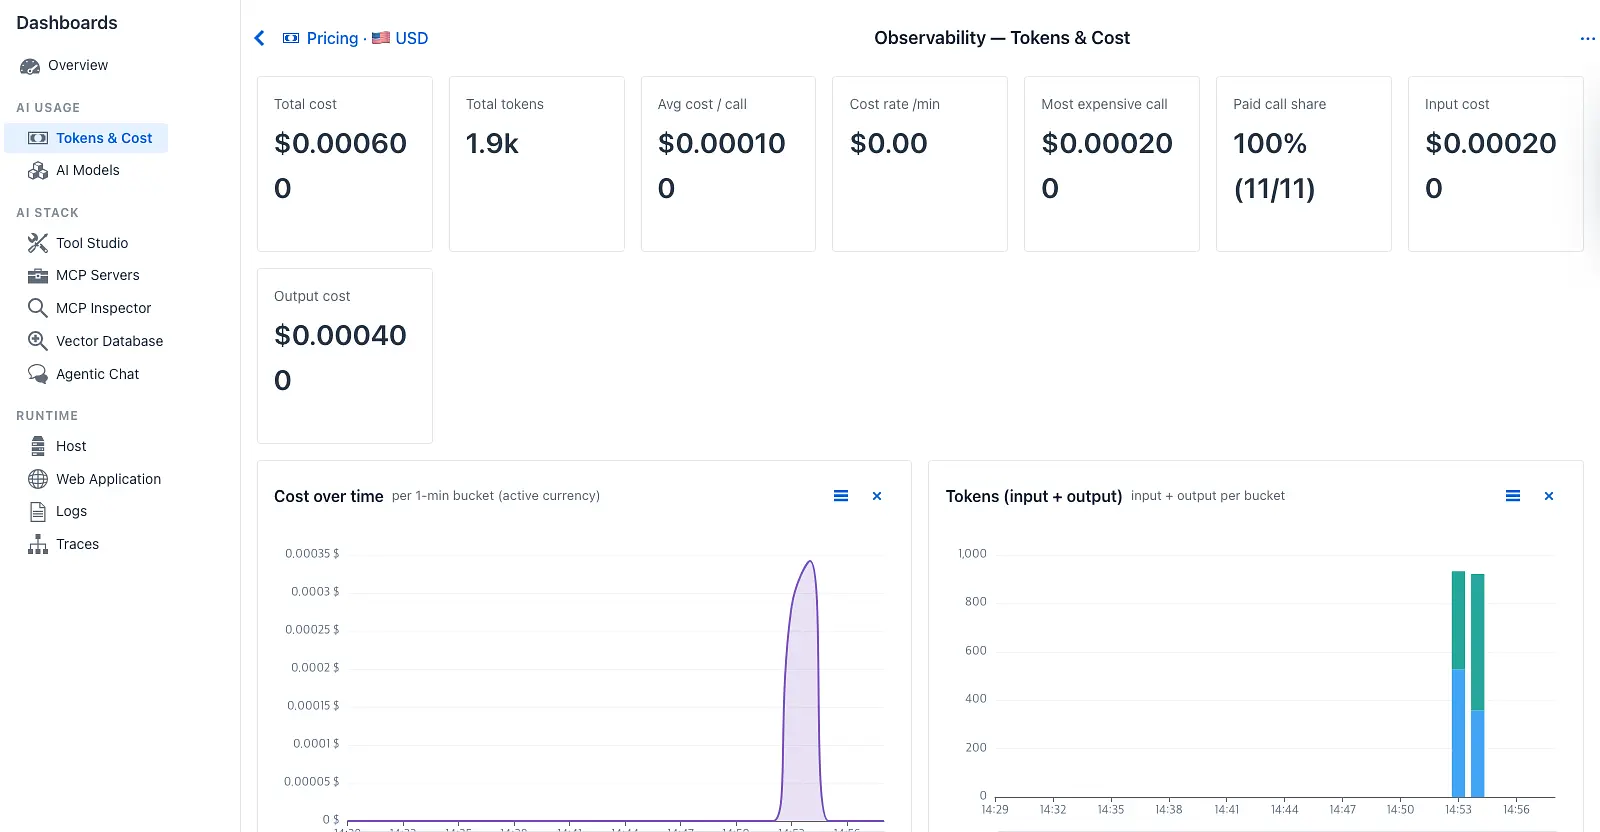
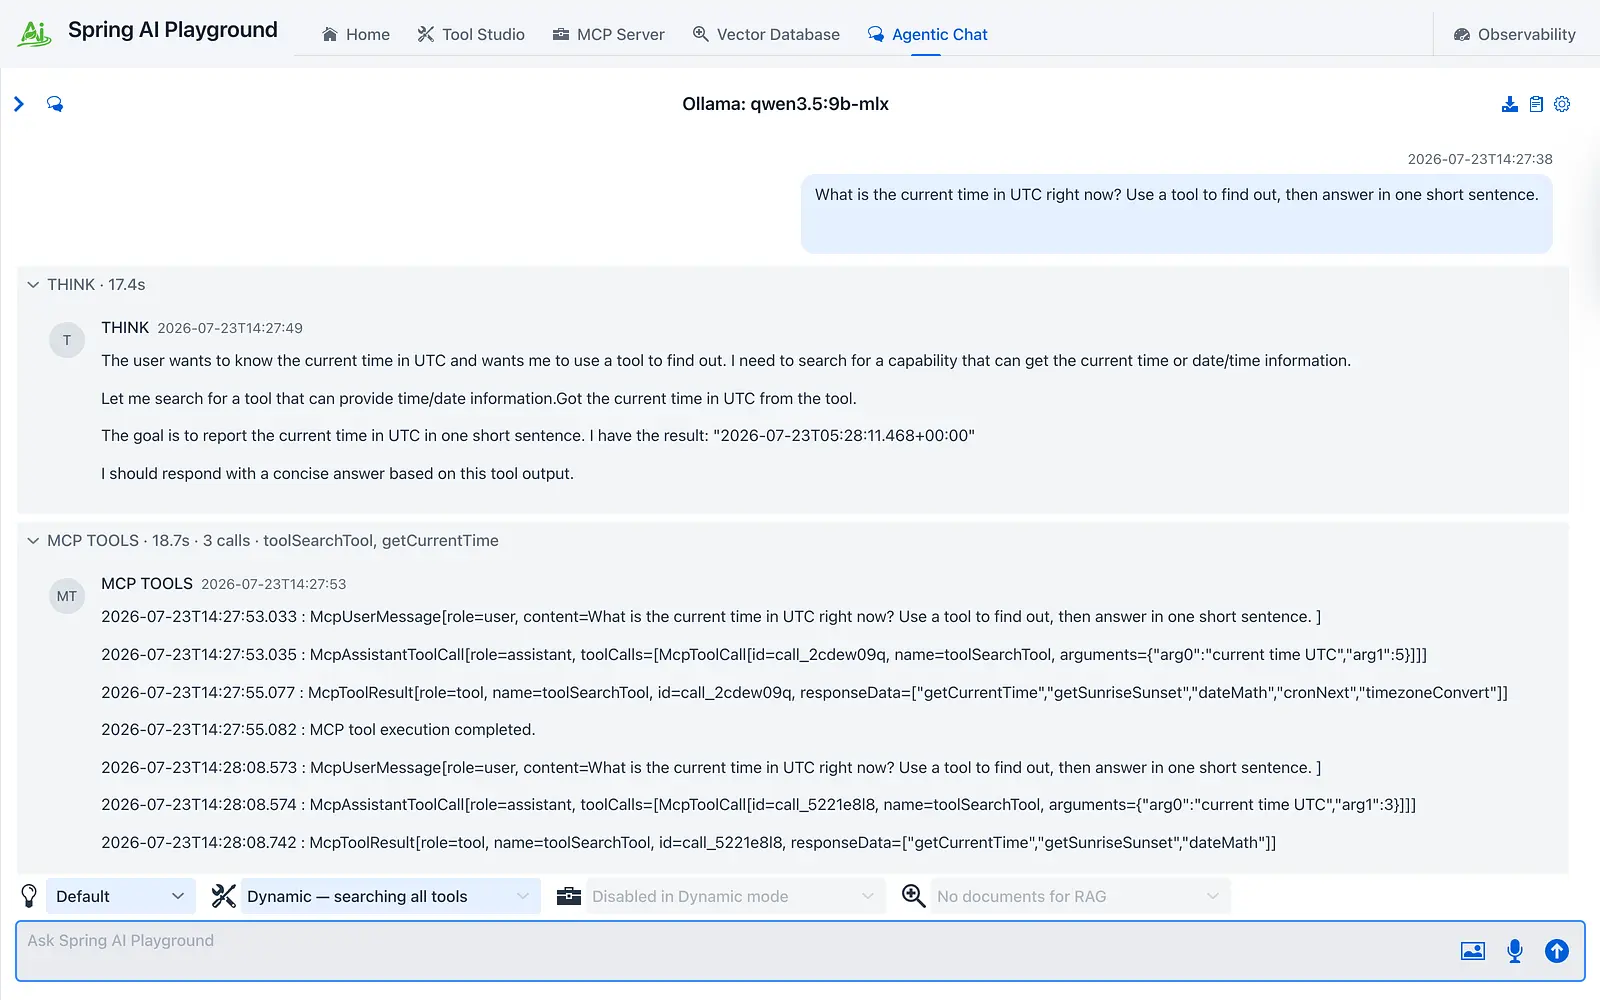
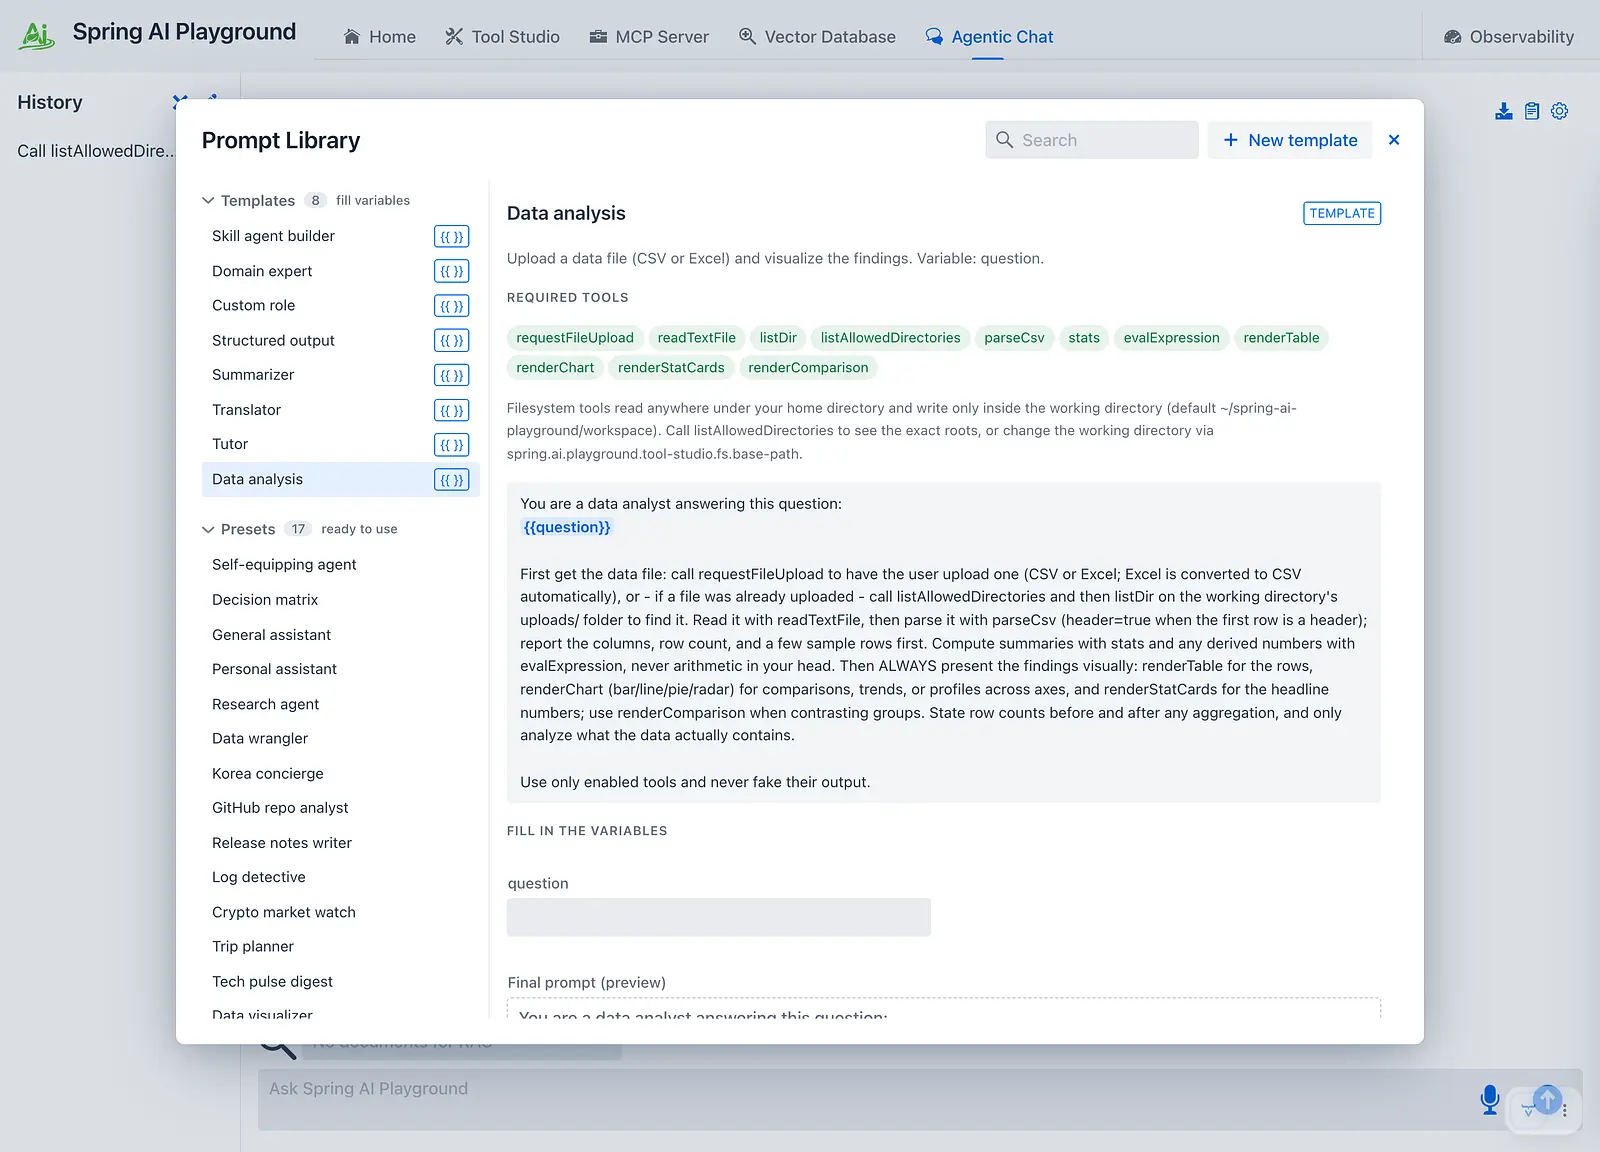
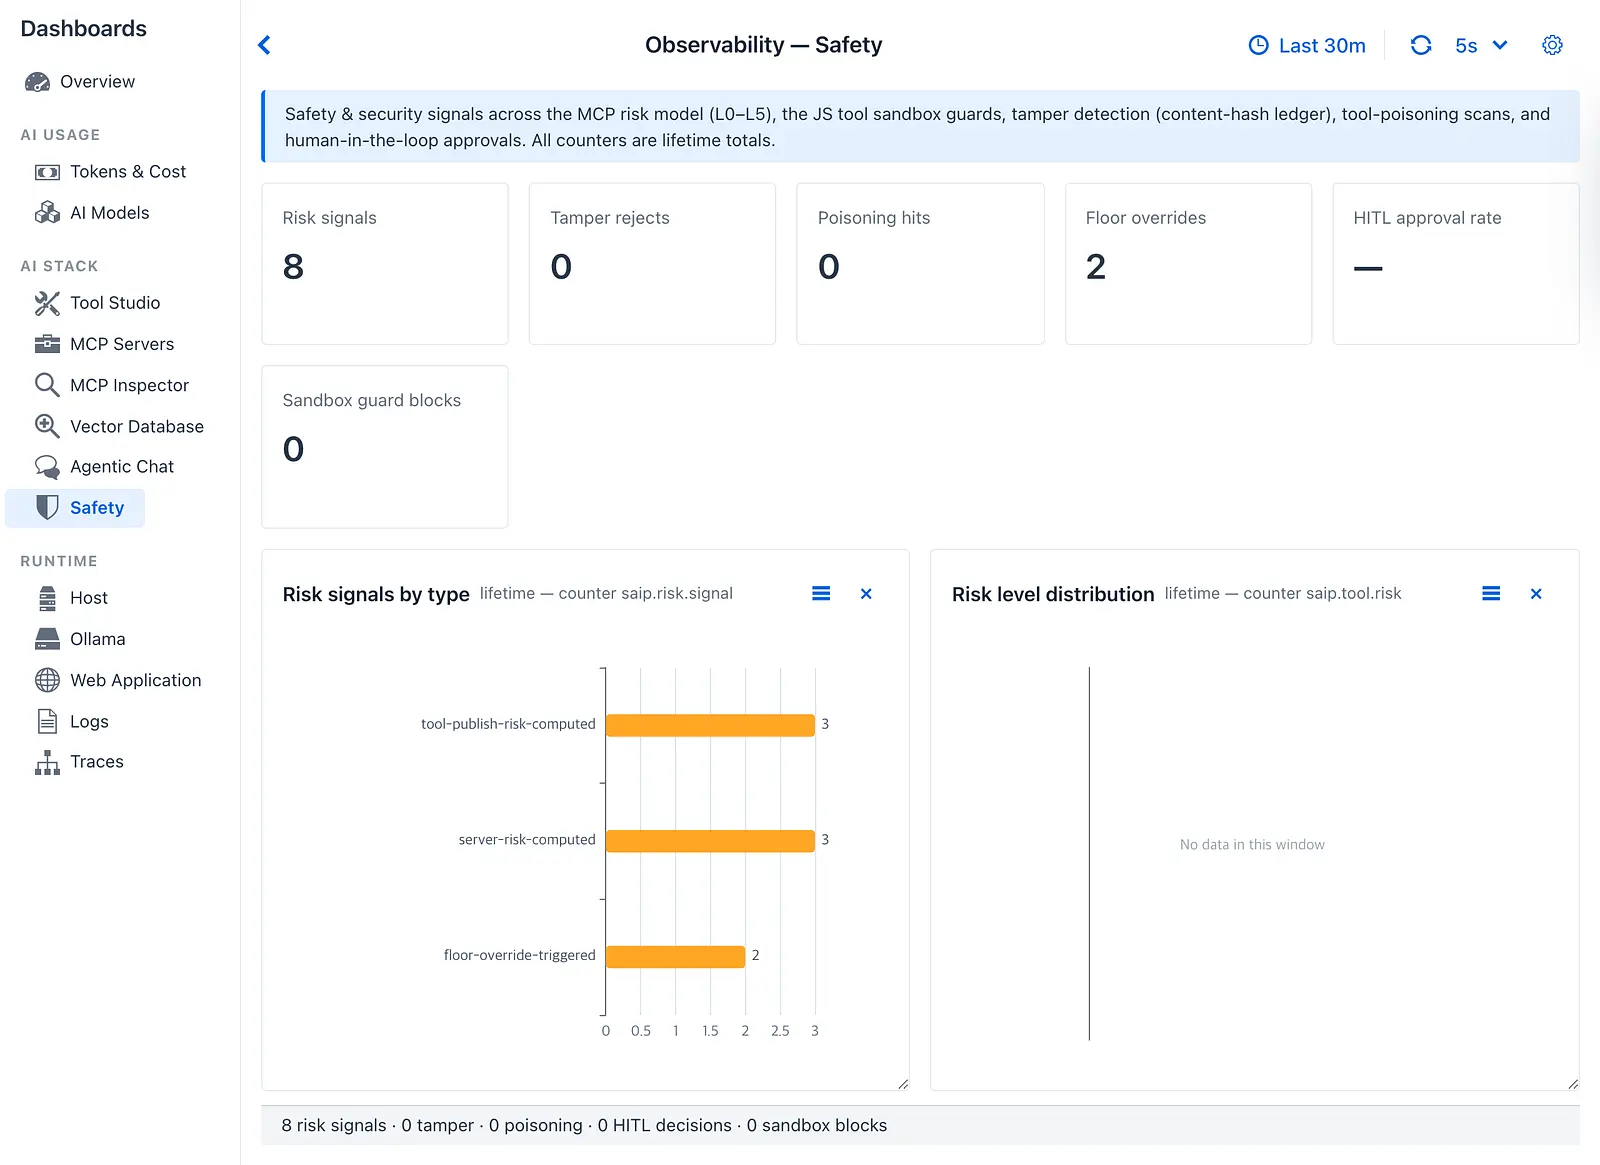
Spring AI Playground는 로컬 LLM으로 AI 에이전트를 개발하고 테스트하는 오픈소스 데스크톱 앱입니다. 처음에는 Spring AI 기능을 하나씩 눌러보는 플레이그라운드였습니다. 그런데 Spring AI 2.0에서 에이전트와 MCP가 프레임워크 코어로 들어오면서, 기능을 보여주는 도구보다 에이전트를 실제로 실험하고 검증하는 워크벤치가 더 필요하겠다는 생각이 들었습니다. 그래서 프로젝트 방향을 완전히 바꿨습니다. 최근 국가통계포털(KOSIS)이 공식 MCP 시범서비스를 열어서 바로 연결해봤습니다. 노트북에서 실행한 9B 로컬 모델이 "합계출산율 보여줘"라는 요청만으로 통계를 찾고 차트를 그립니다. 그리고 CSV로 저장하려는 순간에는 승인 창이 나타납니다. 파일 쓰기처럼 위험한 작업은 사람이 확인하고 승인해야만 실행되도록(HITL) 설계했기 때문입니다. API 키는 하나도 사용하지 않았고, 모델도 로컬에서 실행돼 프롬프트가 외부로 나가지 않습니다. 데모 영상 (1분 21초, 한국어 자막): https://youtu.be/zARRVLg-7xA?cc_load_policy=1&cc_lang_pref=ko 특히 신경 쓴 부분은 세 가지입니다. - 요청에 맞는 도구를 실행 중에 찾아 연결하는 Dynamic Tool Discovery - 위험도(L0~L5)에 따라 승인 여부를 결정하는 HITL 게이트 (기존 MCP 서버의 툴도 MCP 프록시 기능을 통해 적용 가능) - 채팅, 도구 호출, 토큰, 비용, 리스크를 한 번에 볼 수 있는 대시보드 목표는 코드를 작성하지 않아도 에이전트를 직접 개발하고, MCP를 연결하고, 승인 흐름까지 한 번에 실험할 수 있는 로컬 LLM 에이전트 워크벤치 환경을 만드는 것입니다. GitHub: https://github.com/spring-ai-community/spring-ai-playground 공공데이터 MCP를 실제 프로젝트에 연결해보셨거나, HITL(Human-in-the-Loop)을 어떻게 설계하고 계신지 경험을 공유해 주시면 정말 도움이 될 것 같습니다. (KOSIS MCP는 국가데이터처 시범서비스라 엔드포인트가 변경될 수 있습니다. 이 프로젝트는 해당 서비스를 사용하는 독립 오픈소스입니다.)

포스트

J

Jemin Huh

OWASP MCP Top 10의 Recommended Controls에 Client-Side Tool Risk Gating이 추가됐습니다. Spring AI Playground를 만들면서 설계하고 문서화한 방식을 제안했고, 그 내용이 권장 통제로 채택되면서 이 프로젝트가 참조 구현으로 인용됐습니다.

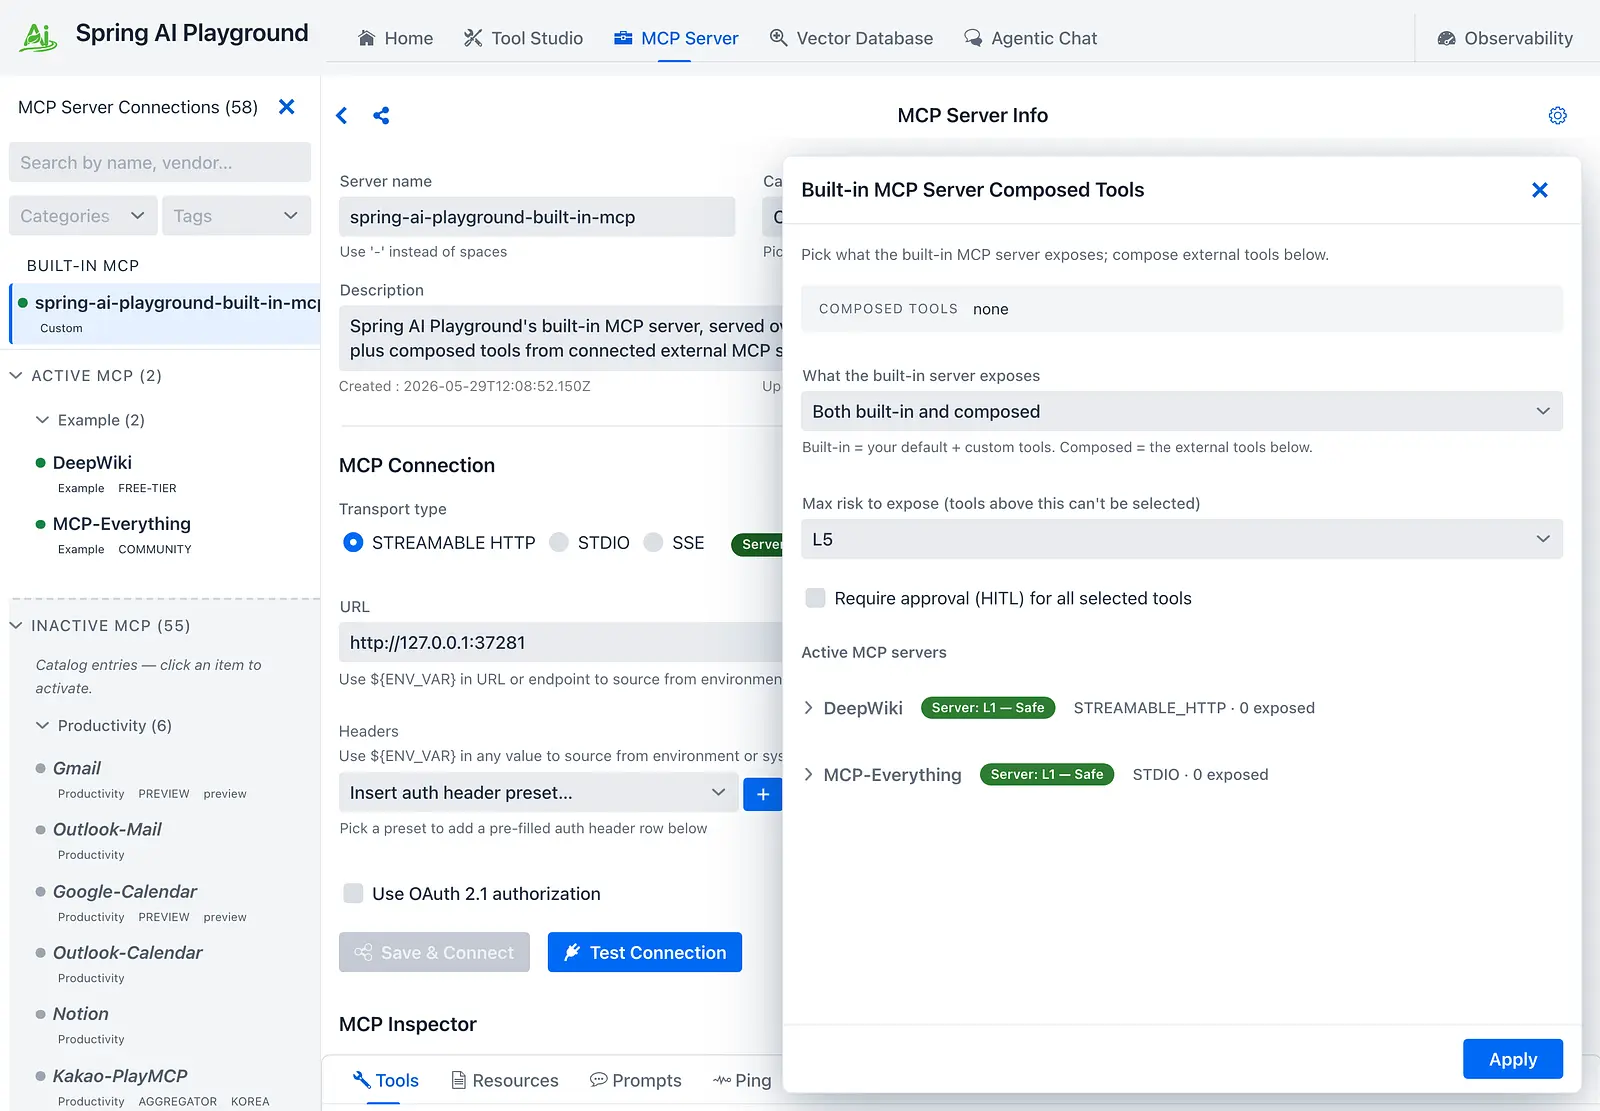
MCP 툴을 안전하게 쓰려면 툴 제공자의 협조나 서명만 기다릴 수 없다고 봤습니다. 호스트가 툴 호출 경계에서 단독으로 강제할 수 있는 통제가 필요했고, 그래서 네 가지를 넣었습니다. 위험도 분류(L0부터 L5까지), 노출 상한, 툴 정의 지문(SHA-256), 호출 단위 승인입니다.

네 번째가 실제로 어떻게 동작하는지는 1분 영상이 빠릅니다. 노트북에서 실행한 9B 로컬 모델이 사진의 EXIF를 읽어 지도에 표시하고, 삭제를 시도할 때마다 멈춰 사람의 승인을 요청합니다.

https://youtu.be/9t9DELt2bRM

권장 통제 문서: https://owasp.org/www-project-mcp-top-10/2025/recommended-controls/Client-Side-Tool-Risk-Gating
Spring AI Playground: 로컬 LLM 에이전트를 만들고 테스트하는 오픈소스 워크벤치

툴은 스스로 찾아 쓰고, 파일 쓰기처럼 위험한 작업은 사람 승인(HITL)을 거칩니다. API 키 없이, 모델은 노트북에서 로컬로 실행됩니다.

0
0

댓글

로그인 후 댓글을 남길 수 있습니다.

아직 댓글이 없습니다.