McKinsey 기술 트렌드 전망 2022 (아키텍처와 디지털 ID)
안녕하세요.
McKinSey에서 2022년 기술 14가지에 대한 트렌드를 발표하였습니다.
두 번째 시간으로 아키텍처와 디지털 ID에 대한 소개를 합니다.
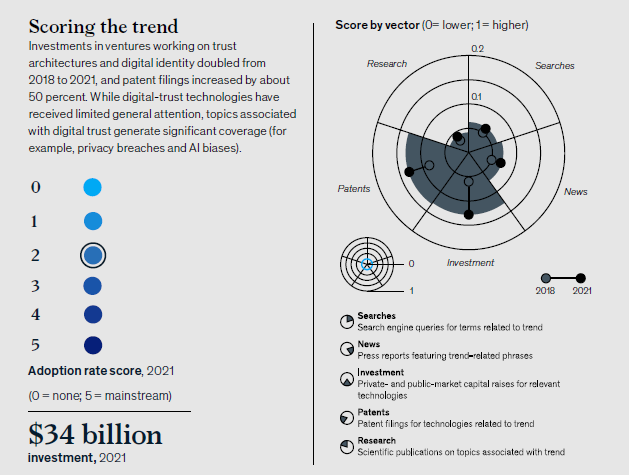
< 신뢰 아키텍처와 디지털 ID >
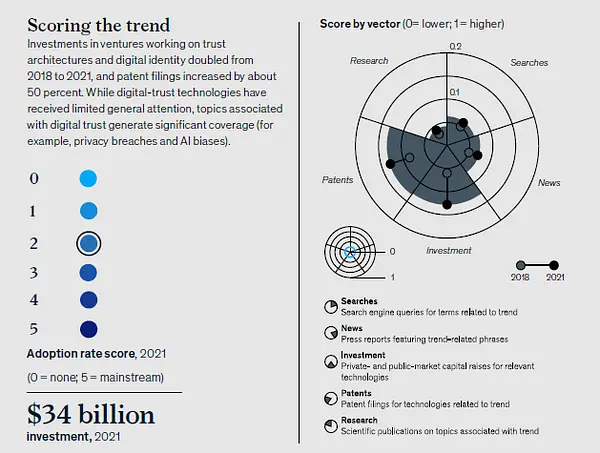
1) 트렌드가 중요한 이유
디지털 신뢰 기술을 통해 조직은 기술 및 데이터 위험을 관리하고 혁신을 가속화하며 자산을 보호할 수 있다.
또한 데이터 및 기술 거버넌스에 대한 신뢰를 구축하면 조직의 성과를 높이고 고객 관계를 개선할 수 있다.
기반 기술에는 제로 트러스트 아키텍처(ZTA, Zero-Trust Architectures), 디지털 ID 시스템 및 프라이버시 엔지니어링이 포함된다.
다른 기술들은 AI 모델이 안전하고 편견이 없으며 설명 가능하도록 하여 신뢰를 구축하는 데 도움이 된다.
그러나 디지털 신뢰 기술의 채택은 통합 문제, 조직적 사일로, 인재 부족을 비롯한 다양한 요인으로 인해 어려웠었다.
포괄적인 신뢰를 우선시하는 위험 사고 방식과 기능을 구축하려면 하향식 리더십과 전략 및 기술부터 사용자 채택에 이르기까지 여러 분야에 대한 신중한 변화가 필요하다.
2) 산업 연관성 : 모든 기업이 더 많은 데이터를 수집, 관리 및 분석함에 따라 디지털 신뢰 기술이 더욱 중요해지고 있다.
기업이 일반적으로 매우 민감한 데이터를 관리하는 산업 분야에서 이러한 솔루션을 도입하는 데 앞장서고 있다.
이러한 산업에는 다음의 내용이 포함된다.
— 정보 기술 및 전자 공학 : ZTA는 분산화된 데이터의 위험을 완화할 수 있다. 디지털 ID 기술은 고객 여정과의 마찰을 줄인다. 프라이버시 엔지니어링은 모델과 솔루션의 성능을 유지하기 위해 임베디드 프로토콜과 제어를 사용한다.
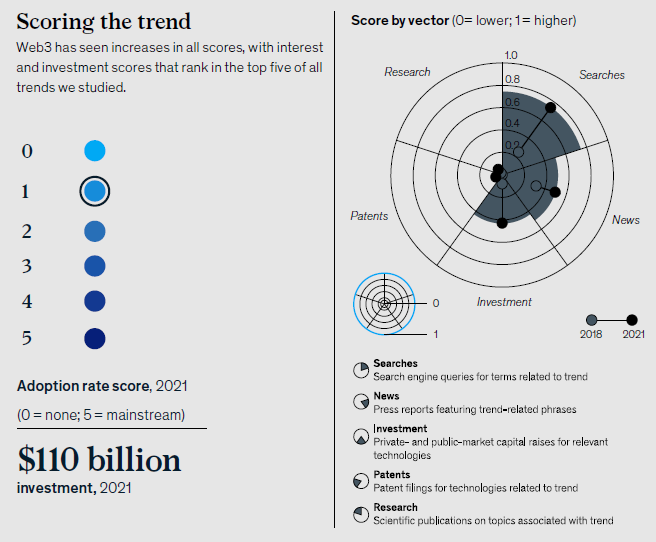
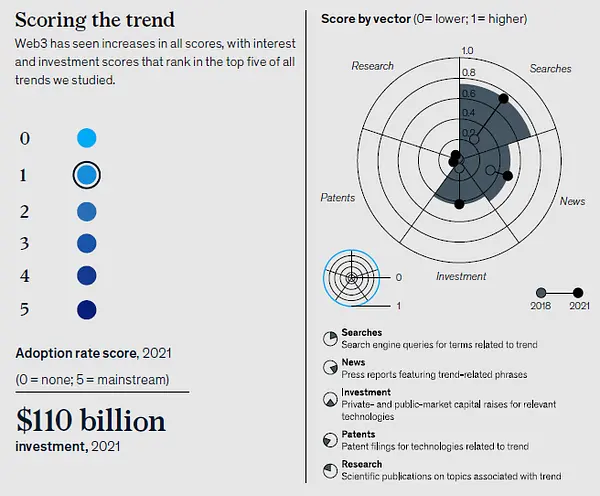
— 금융 서비스 : ZTA는 보안 제어 및 수정 기능을 향상시킨다. 디지털 ID는 탈중앙화 금융(DeFi) 애플리케이션을 활성화하는 데 도움이 된다(자세한 내용은 “Web3” 추세 참조). 프라이버시 엔지니어링은 규정 준수를 보장하고 보고를 단순화하는 데 도움이 된다.
— 의료 시스템 및 서비스 : 의약품 및 의료 제품. ZTA는 민감한 데이터(예: 의료 기록, 환자 데이터) 및 지적 재산에 대한 접근으로부터 보호한다. 디지털 ID를 사용하면 의료 기록에 대한 ‘단일 정보 소스(Single Source of Truth)’를 생성하고 제공자 간 보다 효과적인 치료를 조정을 가능하게 한다. 프라이버시 엔지니어링은 의약품 개발, 진단 및 치료를 위한 가치 창출과 데이터 거버넌스 간의 균형을 유지하는 데 도움이 된다.
— 포장 소비재 : 방대한 양의 소비자 데이터가 증가함에 따라 이러한 부문은 디지털 신뢰 기술 및 프라이버시 엔지니어링의 포괄적인 적용을 위한 개척 분야가 될 수 있다.
— 항공 우주와 방위 : 이 부문의 사이버 공격 및 데이터 침해는 국가 보안 및 기밀 정보를 위협하므로 업계에서는 사이버 위협을 완화하기 위한 많은 전략 중 하나로 ZTA를 채택하기를 희망할 것이다.
— 교육 : 교육이 더욱 디지털화되고 개인화됨에 따라 교육 기관은 교육 리소스에 대한 액세스를 보장하면서 학생의 디지털 ID와 데이터를 보호하는 신뢰 아키텍처로 전환할 수 있다.
— 미디어 및 엔터테인먼트 : 지적 재산과 미디어 콘텐츠를 보호하기 위해 플레이어는 ZTA를 탐색하여 소비자 데이터 및 지적 재산의 흐름에 따라 단편화된 산업 가치 사슬 전반에 걸쳐 취약점을 제한하기 위해 ZTA의 활용을 모색한다.
— 공공 및 사회 부문 : 공공 부문은 앞으로 더 많은 서비스를 디지털 방식으로 제공할 것이므로 시민 데이터를 보호하려면 프라이버시 엔지니어링과 같은 사이버 보안 조치와 함께 안전하고 검증 가능한 ID가 필요할 것이다.
— 통신 : 플레이어는 차세대 네트워크에서 디지털 ID 서비스를 구축하여 제품을 확장하고 향상된 고객 경험을 가능하게 하며 이를 네트워크에서 제3자 파트너로 확장하는 동시에 ZTA 및 개인 정보 엔지니어링을 내부 시스템 및 프로세스에 적용할 수 있다.
— 모든 산업에서 설명 가능한 AI(XAI, explainable AI) 도구는 데이터 세트 및 모델의 편향을 식별 및 측정하고 모델 예측을 해석하는 데 도움을 주어 모델 출력에 대한 확신과 신뢰를 높인다.
3) 주요 불확실성
조직이 디지털 신뢰 기술을 구현하기 위한 노력을 추구함에 따라 부족한 자원(인재 포함), 표준화된 프로토콜 및 방법의 부족, 호환되지 않는 시스템 등 다양한 문제에 직면할 수 있다.
그들은 새로운 관행을 구현하고 새로운 위험을 관리해야 한다.
이러한 변화 속에서 조직은 고객, 직원 및 기타 이해 관계자의 변화하는 기대치를 개인정보보호(인구 통계학적 데이터를 수집하지 않아야 하는 우선 순위) 및 공정성(편견을 테스트하고 수정하기 위해 일부 인구통계학적 데이터를 수집하고 사용함으로써 충족되는 우선 순위)와 같은 문제와 관련하여 설명하려고 합니다.
정부가 데이터 프라이버시, 데이터 영구성 및 다른 문제에 대한 과거 표준을 새로운 신뢰 기술의 기능 및 요구 사항과 조화시키려고 시도함에 따라 규제도 발전할 수 있다.
4) 기반 기술 : 디지털 신뢰 기술에는 다음의 내용이 포함된다.
— 제로 트러스트 아키텍처(ZTA) : ZTA는 조직 내부와 외부의 모든 엔터티를 신뢰할 수 없다고 가정하고 각 엔터티와의 모든 상호 작용에 사이버 보안 통제를 적용하는 IT 시스템 설계 유형이다.
— 디지털 ID : ID(신원)은 개인이나 언터티를 특징짓고 구별하는 모든 디지털 정보로 구성된다. 자기주권신원(SSI, Self-Sovereign Identity)을 통해 사용자는 어떤 식별 정보를 누구와 공유할지 통제한다. 암호 없는 ID를 통해 사용자는 기존의 영문과 숫자로 구성된 암호가 아니라 생체 인식, 디바이스 및 응용 프로그램, 문서와 같은 대안을 사용하여 자신을 확인하고 검증할 수 있다.
— 프라이버시 엔지니어링 : 이것은 설계 기반 프라이버시(privacy by design)에 따른 프라이버시의 구현, 운영 및 유지 관리를 관리한다. 정보 시스템에서 프라이버시 위험을 전략적으로 줄이고 자원 할당에 대한 의도적인 의사 결정을 가능하게 하고 개인 정보 통제를 효과적으로 구현하는 데 중점을 둔다.
— 설명 가능한 AI(XAI) : XAI는 모델이 결과물을 제공하는 이유를 더 쉽게 이해할 수 있도록 하여 모델에 대한 신뢰와 확신을 높이는 데 도움이 된다.
머신러닝(ML) 산업화를 위한 도구 스택과 같은 추가적인 신뢰 구축 프레임워크는 설계에 따른 신뢰와 규모에 따른 신뢰에 기여할 것이다.
감사합니다.